
Votre logiciel de messagerie n’envoie plus vos emails ou ne récupère plus la boîte ? Le port utilisé est peut-être incorrect — mais un problème de chiffrement, d’identifiants ou de filtrage réseau peut produire la même erreur.
Ce guide vous aide à choisir les ports SMTP, IMAP et POP3, puis à distinguer un véritable blocage de connexion d’une panne de configuration, sans désactiver vos protections.
Dans cet article
Quels ports SMTP, IMAP et POP3 utiliser ?
Pour configurer un logiciel de messagerie, commencez par le protocole que vous utilisez. Les numéros ci-dessous indiquent les usages normalisés : le service et le chiffrement réellement proposés dépendent toujours de votre fournisseur.
Envoyer des emails : SMTP
- Port 587 — STARTTLS : soumission authentifiée depuis Outlook, Thunderbird ou un autre client, si le serveur l’accepte.
- Port 465 — TLS implicite : alternative officielle pour la soumission authentifiée ; connexion chiffrée dès l’ouverture.
- Port 25 — relais SMTP : surtout pour les échanges entre serveurs. Ce n’est pas le choix habituel d’un logiciel de messagerie.
Recevoir et synchroniser : IMAP
- Port 993 — TLS implicite : option sécurisée habituelle pour la synchronisation IMAP.
- Port 143 — STARTTLS : seulement si le service le permet et que le client impose le chiffrement.
Recevoir en téléchargement : POP3
- Port 995 — TLS implicite : option sécurisée habituelle pour POP3.
- Port 110 — STLS : uniquement si le service le prend en charge et que le chiffrement est requis.
Le réglage à retenir
SMTP : 587 ou 465. IMAP : 993. POP3 : 995. Vérifiez toujours la documentation de votre compte avant de choisir un port. Le 465 n’est pas intrinsèquement plus sûr que le 587 lorsque TLS est correctement imposé.
Ces usages sont documentés par l’IANA, la RFC 6409 et la RFC 8314. Une affectation officielle ne signifie pas que tous les serveurs acceptent ce port.
SMTP, IMAP et POP3 : qui envoie et qui reçoit ?
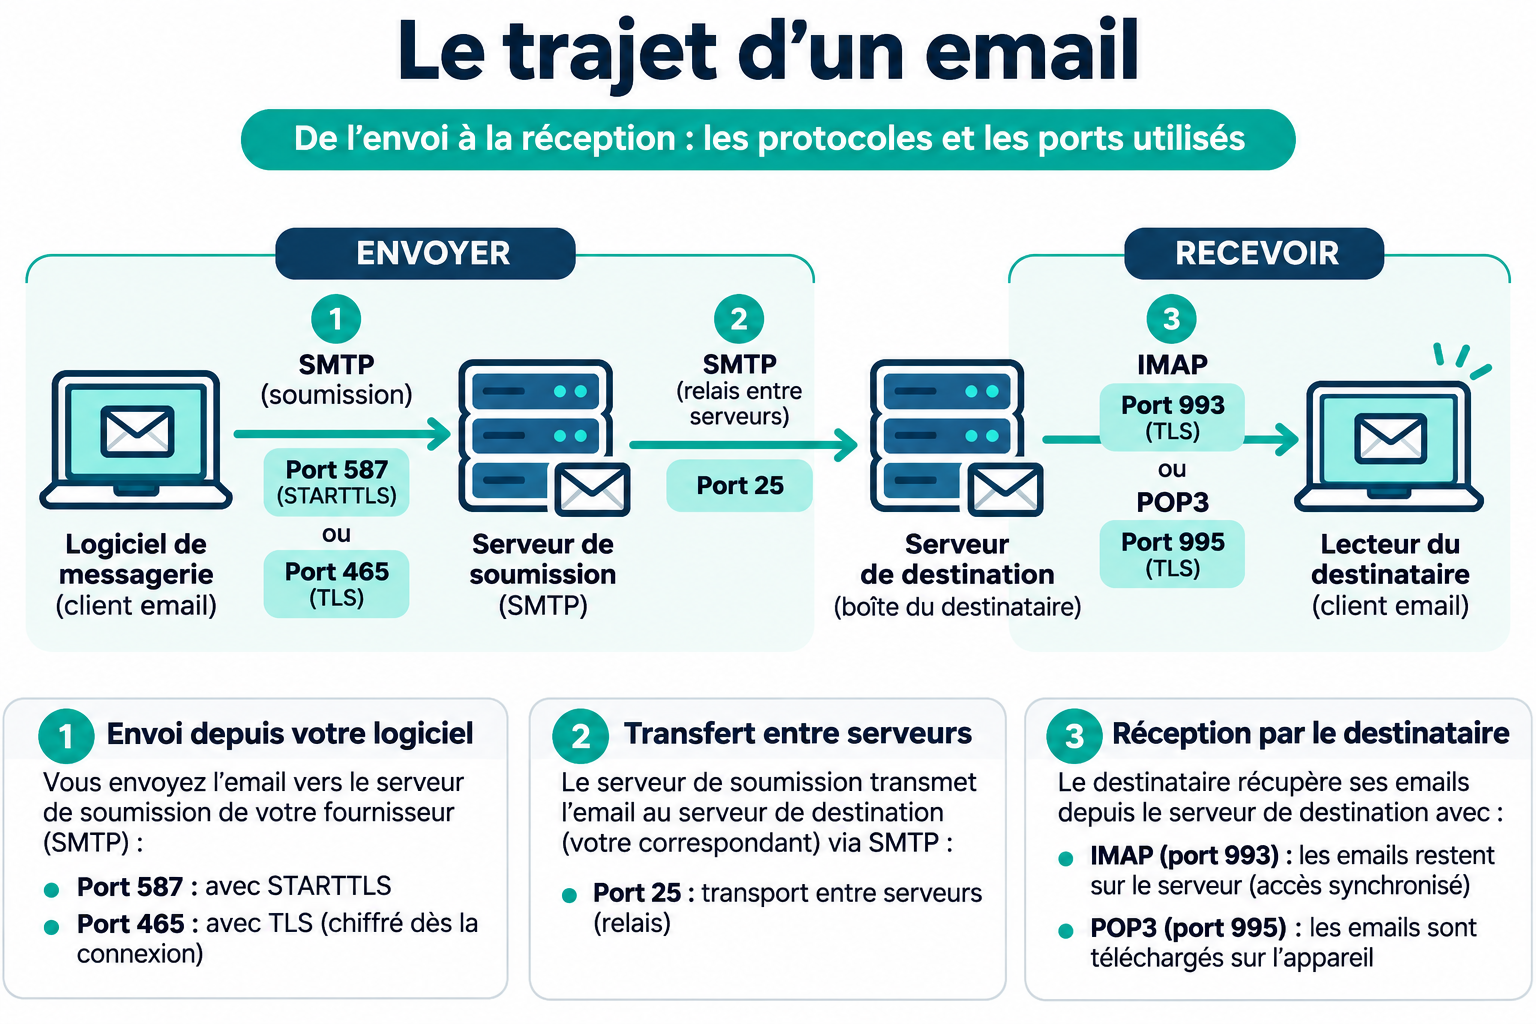
SMTP sert à transmettre les messages. Le logiciel les remet d’abord à un serveur de soumission qui vérifie notamment les autorisations du compte ; les serveurs de messagerie se chargent ensuite du transport et de la remise. IMAP permet de consulter et synchroniser la même boîte depuis plusieurs appareils : dossiers et états de lecture sont conservés côté serveur. POP3 télécharge les messages ; selon ses réglages, le logiciel peut les supprimer du serveur après récupération.
Le trajet d’un email en trois étapes
- Envoyer : votre logiciel remet le message au serveur SMTP via 587 ou 465, selon les paramètres de votre fournisseur.
- Transmettre : les serveurs de messagerie assurent ensuite le transport SMTP, habituellement sur le port 25.
- Consulter : le destinataire ouvre sa boîte en IMAP (993) ou en POP3 (995), selon son logiciel.
Pour comparer plus précisément les deux modes de réception, consultez le guide POP3 ou IMAP. Le choix du protocole ne se résume pas à un numéro : il dépend aussi de votre usage sur plusieurs appareils.
SMTP : port 25, 465 ou 587 ?
Port 25 : le transport de serveur à serveur
Le port TCP 25 est historiquement utilisé pour le relais SMTP entre serveurs. Un FAI ou un hébergeur peut le filtrer en sortie afin de limiter l’envoi direct de spam. Un tel filtrage n’implique pas que tous les autres ports d’envoi soient bloqués. Sur un ordinateur personnel, ne choisissez pas le port 25 par défaut pour résoudre un problème de logiciel de messagerie.
Port 587 : soumission avec STARTTLS
Le port 587 est réservé à la soumission de messages. En configuration courante, la session commence puis passe au chiffrement avec STARTTLS ; le client doit refuser de poursuivre si le chiffrement requis échoue. L’authentification peut être un mot de passe, un mot de passe d’application ou une méthode moderne comme OAuth2 selon le fournisseur.
Port 465 : TLS dès la connexion
Le port 465, appelé « submissions » dans le registre IANA, démarre directement une session TLS. La RFC 8314 le reconnaît officiellement. 465 n’est pas systématiquement plus sûr que 587 : lorsque les deux extrémités imposent et vérifient correctement TLS, les propriétés de sécurité sont comparables. Le bon choix est celui du service réellement pris en charge.
Et le port 2525 ?
Le port 2525 est parfois proposé par certains prestataires comme option particulière ; il ne doit pas être présenté comme remplacement standard de 587. Il fonctionne seulement lorsque le fournisseur concerné l’autorise explicitement.
IMAP et POP3 : ports 143, 993, 110 et 995
Pour consulter une boîte en IMAP, le port 993 avec TLS implicite est généralement le choix le plus simple. Le port 143 peut utiliser STARTTLS, mais le client doit impérativement exiger cette protection si elle est utilisée. Pour POP3, la logique équivalente est 995 en TLS implicite ou 110 avec STLS correctement imposé. Le port 993 ne sert pas à POP3 : chaque protocole possède son port et ses échanges propres.
Les termes historiques « SSL » ou « SSL/TLS » apparaissent encore dans de nombreux logiciels. Ils désignent fréquemment aujourd’hui une connexion utilisant TLS moderne ; ils ne justifient pas d’activer SSL 2.0, SSL 3.0 ou d’anciens TLS vulnérables. Consultez aussi notre dossier sur le chiffrement SSL/TLS des emails.
Quels paramètres utiliser selon votre fournisseur ?
Les réglages suivants sont issus de pages d’assistance officielles consultées le 2 novembre 2026. Ils s’appliquent aux offres indiquées, pas à toutes les messageries du même groupe. Les types de comptes professionnels, Exchange et certaines offres hébergées peuvent suivre d’autres procédures.
Orange (adresses @orange.fr et @wanadoo.fr)
- Envoi SMTP : smtp.orange.fr — 465 (SSL/TLS)
- Réception IMAP : imap.orange.fr — 993 (SSL/TLS)
- Réception POP3 : pop.orange.fr — 995 (SSL/TLS)
Free (boîtes @free.fr)
- Envoi SMTP : smtp.free.fr — 587 (STARTTLS) ; 465 selon la notice
- Réception IMAP : imap.free.fr — 993 (SSL/TLS)
- Réception POP3 : pop.free.fr — 995 (ou 110 selon les réglages documentés)
SFR (comptes visés par l’assistance SFR)
- Envoi SMTP : smtp.sfr.fr — 465 (SSL/TLS) ou 587 (STARTTLS)
- Réception IMAP : imap.sfr.fr — 993 (TLS)
- Réception POP3 : pop.sfr.fr — 995 (TLS)
OVHcloud MX Plan
- Envoi SMTP : smtp.mail.ovh.net ou ssl0.ovh.net — 465 (SSL/TLS)
- Réception IMAP : imap.mail.ovh.net ou ssl0.ovh.net — 993 (SSL/TLS)
- Réception POP3 : pop.mail.ovh.net ou ssl0.ovh.net — 995 (SSL/TLS)
Outlook.com personnel
- Envoi SMTP : smtp-mail.outlook.com — 587 (STARTTLS)
- Réception IMAP : outlook.office365.com — 993 (SSL/TLS)
- Réception POP3 : outlook.office365.com — 995 (SSL/TLS)
Attention : Orange mentionne un mot de passe dédié ; Outlook.com exige une authentification moderne OAuth2, que tous les anciens logiciels ne savent pas utiliser. Un port correct ne suffit donc pas toujours. Les modalités et les autorisations d’accès IMAP/POP peuvent différer selon le compte.
Sources par fournisseur : Orange, Free, SFR, OVHcloud MX Plan et Microsoft Outlook.com. Pour d’autres offres, consultez leur documentation actuelle ; une ancienne liste de serveurs ne remplace pas le support officiel. Voir aussi notre inventaire historique des serveurs SMTP des FAI.
Pourquoi un port SMTP ou IMAP ne répond-il pas ?
« Port bloqué » décrit souvent un symptôme plutôt qu’une cause. Plusieurs situations doivent être distinguées :
- Serveur ou port erroné : le logiciel tente de joindre le mauvais hôte, ou un service non activé.
- Connexion refusée : l’hôte répond, mais aucun service n’accepte la connexion sur ce port, ou une politique réseau la rejette.
- Délai d’attente : des paquets sont perdus ou filtrés, le serveur est indisponible ou la route réseau échoue. Ce n’est pas à lui seul une preuve de filtrage par le FAI.
- Échec TLS : le port répond, mais le client et le serveur ne négocient pas correctement le chiffrement ou le certificat n’est pas valide.
- Authentification refusée : la connexion fonctionne ; les identifiants, la méthode OAuth2 ou les permissions du compte posent problème.
Pour un dépannage général, consultez notre guide sur les problèmes SMTP/IMAP. Pour les codes SMTP, notamment 535 ou 550, référez-vous au guide dédié aux erreurs SMTP : ces nombres sont des codes de réponse, pas des ports à configurer.
Diagnostiquer un port inaccessible sans compromettre la sécurité
La bonne méthode de diagnostic
Procédez dans cet ordre : configuration du serveur → connexion TCP → chiffrement TLS → authentification. Les étapes ci-dessous expliquent chaque contrôle, avec des commandes reproductibles.
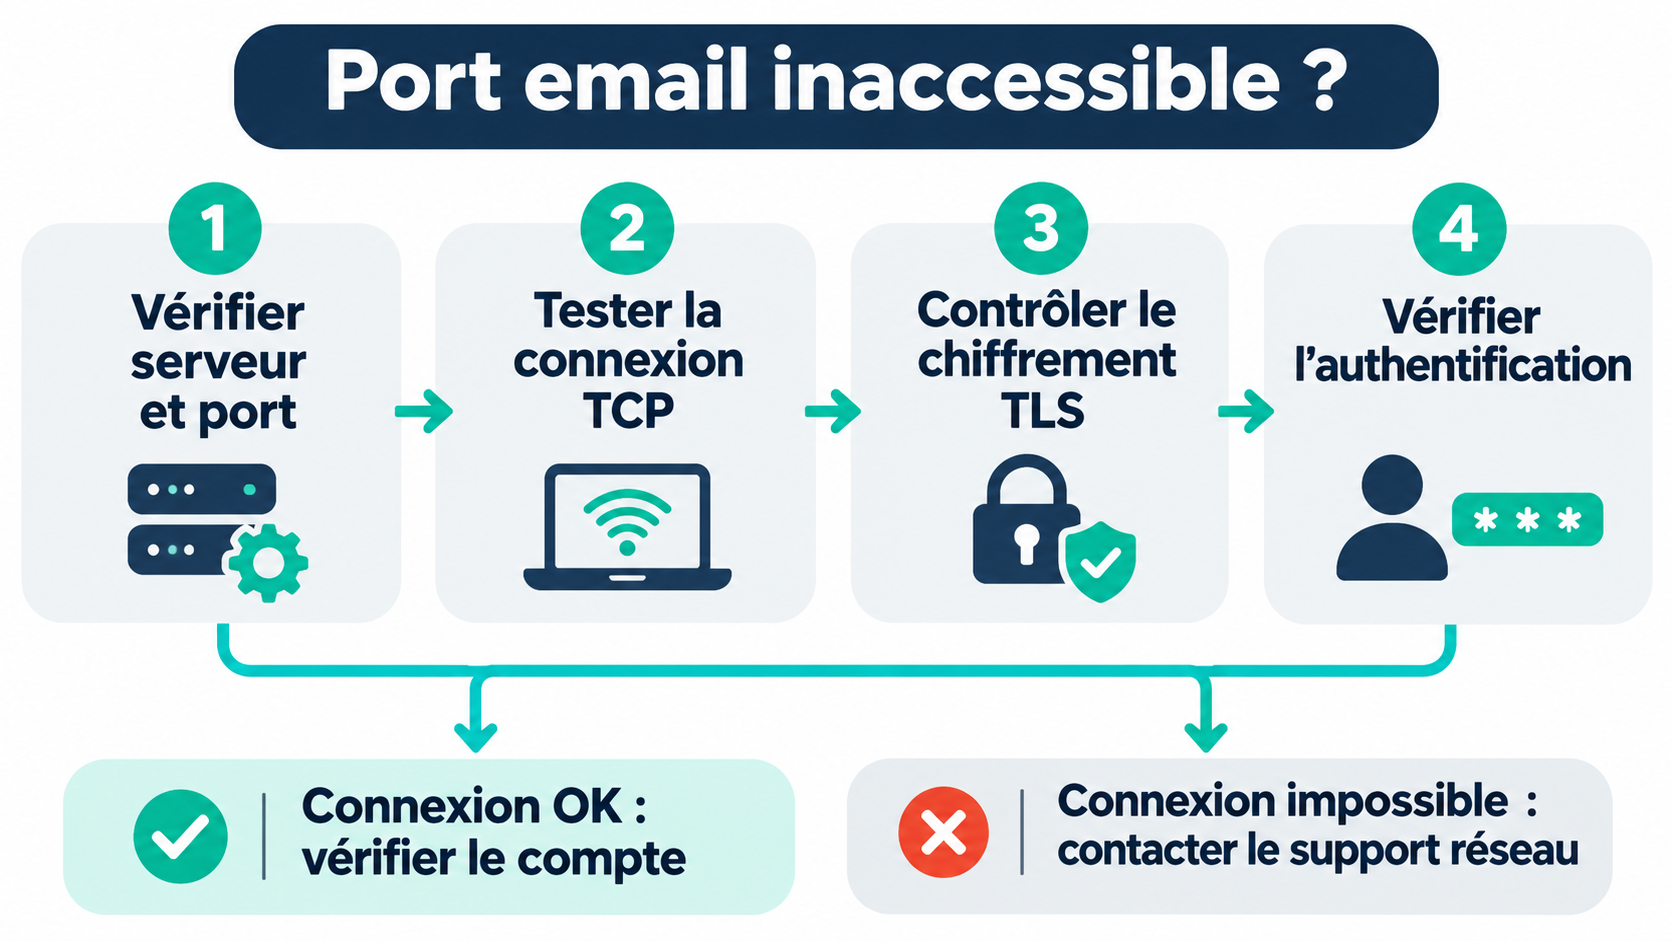
Suivez ces contrôles dans l’ordre : une connexion TCP réussie ne prouve pas que l’envoi d’emails fonctionne.
1. Vérifier les paramètres du compte
Confirmez le nom du serveur, le port et le mode de chiffrement auprès du fournisseur. Vérifiez que votre logiciel utilise la méthode d’authentification prévue pour ce compte.
2. Tester la connexion TCP
Depuis PowerShell sous Windows, remplacez le nom de démonstration par celui de votre serveur :
Test-NetConnection smtp.example.net -Port 587
La valeur TcpTestSucceeded: True montre uniquement que le port est accessible en TCP. En cas d’échec, vérifiez aussi le DNS, la disponibilité du serveur et le réseau.
3. Contrôler le chiffrement TLS
Avec OpenSSL, utilisez la syntaxe adaptée au port. Pour 587 avec STARTTLS :
openssl s_client -starttls smtp -connect smtp.example.net:587 -servername smtp.example.net
Pour 465 avec TLS implicite :
openssl s_client -connect smtp.example.net:465 -servername smtp.example.net
Ces commandes sont des exemples reproductibles, pas des tests réalisés sur un serveur client. Examinez le résultat de la négociation et la validité du certificat.
4. Comparer avec un autre réseau autorisé
Si le port fonctionne sur un réseau mais pas sur l’autre, le filtrage local, d’entreprise ou du FAI devient une piste crédible. Un délai d’attente isolé n’est pas une preuve suffisante.
5. Examiner pare-feu et antivirus sans les couper
Consultez les règles et les journaux du logiciel de protection avec l’administrateur du réseau. Privilégiez une exception ciblée après vérification plutôt qu’une désactivation générale.
6. Transmettre un diagnostic précis au support
Indiquez le nom du serveur, le port, le mode TLS, le réseau utilisé et le message d’erreur exact, mais ne communiquez jamais votre mot de passe.
À ne pas faire
N’abaissez pas le niveau de TLS, n’acceptez pas un certificat douteux et ne désactivez pas votre pare-feu simplement pour contourner l’erreur.
Quelles solutions appliquer selon le diagnostic ?
Si le port 25 sortant est filtré, utilisez la soumission authentifiée 465 ou 587 seulement si votre fournisseur de messagerie la prend en charge ; cela ne permet pas de contourner la politique d’un serveur qui n’offre pas ce service. Si le port TCP répond mais que l’authentification échoue, corrigez d’abord les identifiants et la méthode d’accès. Si TLS échoue, vérifiez l’horloge de l’appareil, la version du logiciel et le nom du certificat, sans accepter un certificat douteux.
Si une règle de sécurité bloque effectivement la connexion, demandez une exception ciblée et justifiée à l’administrateur, après analyse des risques. Pour approfondir ce cas, consultez le guide sur les blocages par antivirus et pare-feu. Pour un réseau professionnel, toute modification devrait être tracée et validée.
Questions fréquentes
Pourquoi le port SMTP 25 est-il souvent filtré ?
Des opérateurs restreignent l’envoi direct SMTP vers Internet afin de réduire le spam émis depuis des postes clients. Le filtrage varie selon l’opérateur, l’offre et le réseau ; il ne prouve pas que 465 et 587 sont eux aussi fermés.
SMTP 465 ou 587 : lequel choisir ?
Choisissez celui documenté pour votre compte : 465 utilise TLS dès l’ouverture ; 587 utilise généralement STARTTLS. Les deux peuvent être sûrs avec des exigences TLS correctement appliquées.
Quel port IMAP utiliser avec SSL/TLS ?
Le port IMAP 993 est normalement celui du TLS implicite. Le 143 est une possibilité distincte pour STARTTLS, à condition d’imposer le chiffrement.
Le port 993 fonctionne-t-il pour POP3 ?
Non : 993 désigne IMAP sur TLS. Pour POP3 sur TLS implicite, le port usuel est 995.
Comment prouver qu’un blocage vient du FAI ?
Un simple délai d’attente ne suffit pas. Comparez la connectivité vers le même hôte et port depuis des réseaux autorisés différents, puis faites confirmer un éventuel filtrage par l’opérateur ou l’administrateur.
Pourquoi le bon port fonctionne-t-il alors que les emails ne partent pas ?
La connexion TCP peut réussir alors que la négociation TLS, l’authentification ou le traitement SMTP échoue. Conservez le message exact et consultez le guide de résolution des erreurs SMTP.
Pour retenir l’essentiel
Pour envoyer un email depuis un logiciel, recherchez d’abord le service de soumission authentifiée prévu par votre fournisseur, généralement sur 465 ou 587. Pour recevoir vos messages, IMAP 993 ou POP3 995 sont les ports sécurisés courants. En cas de panne, identifiez l’étape qui échoue avant de modifier un réglage réseau : TCP, TLS et authentification sont trois contrôles différents.
Besoin d'un service SMTP adapté ?
Vous souhaitez explorer une solution d’envoi SMTP pour votre activité ? Découvrez le service Email SMTP de Domaine Des Noms ou contactez l’assistance pour vérifier la compatibilité avec votre besoin.
Sources et date de vérification
Références de protocole : registre IANA, RFC 6409, RFC 8314. Paramètres des fournisseurs : Orange, Free, SFR, OVHcloud MX Plan et Microsoft. Vérification éditoriale : 2 novembre 2026. Les paramètres peuvent évoluer ; la documentation de l’offre effectivement utilisée fait foi.